Не довіряйте інструментам безпеки. Читайте їх.
Strix Advanced Tools — це набір утиліт для приватності та безпеки з відкритим кодом для Windows і Linux. Кожна з них працює повністю офлайн, не містить жодної телеметрії й належить вам: її можна перевірити, зібрати та довіряти їй — безкоштовно назавжди, під ліцензією MIT.
Інструменти
Дев’ять цілеспрямованих утиліт. Кожна робить одну справу добре — офлайн.
Немає відповідних інструментів — спробуйте скинути фільтри.
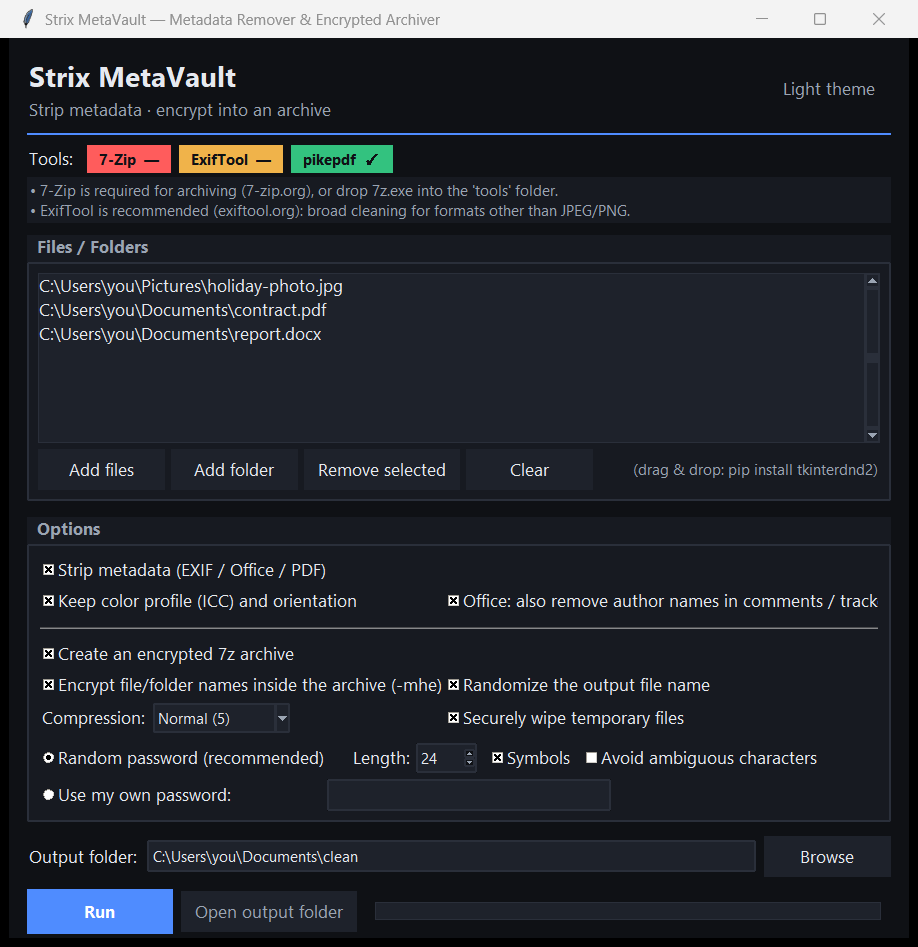
Strix MetaVault
Зітріть приховані метадані, а потім заблокуйте свої файли за допомогою шифрування AES-256.
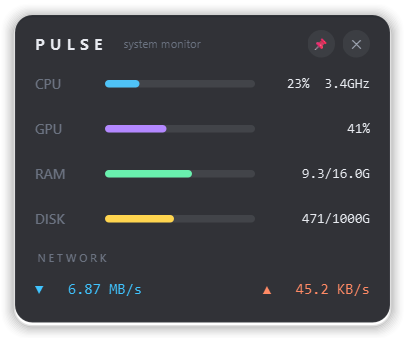
Strix Pulse Monitor
Наочний монітор, завжди поверх інших вікон, для всієї вашої машини.
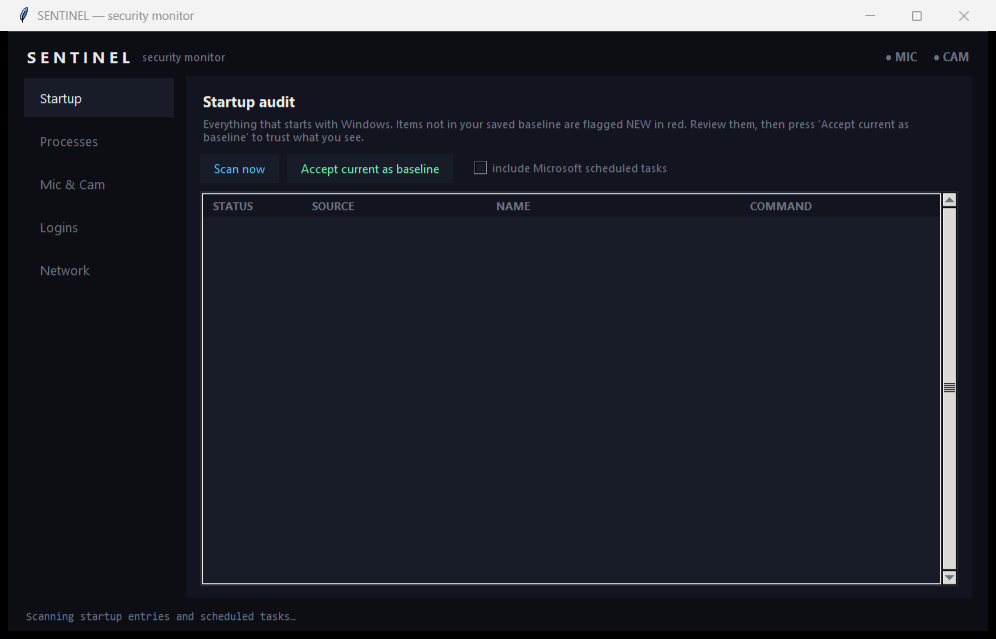
Strix Sentinel
Знайте, що працює, спостерігає та слухає на вашій машині.
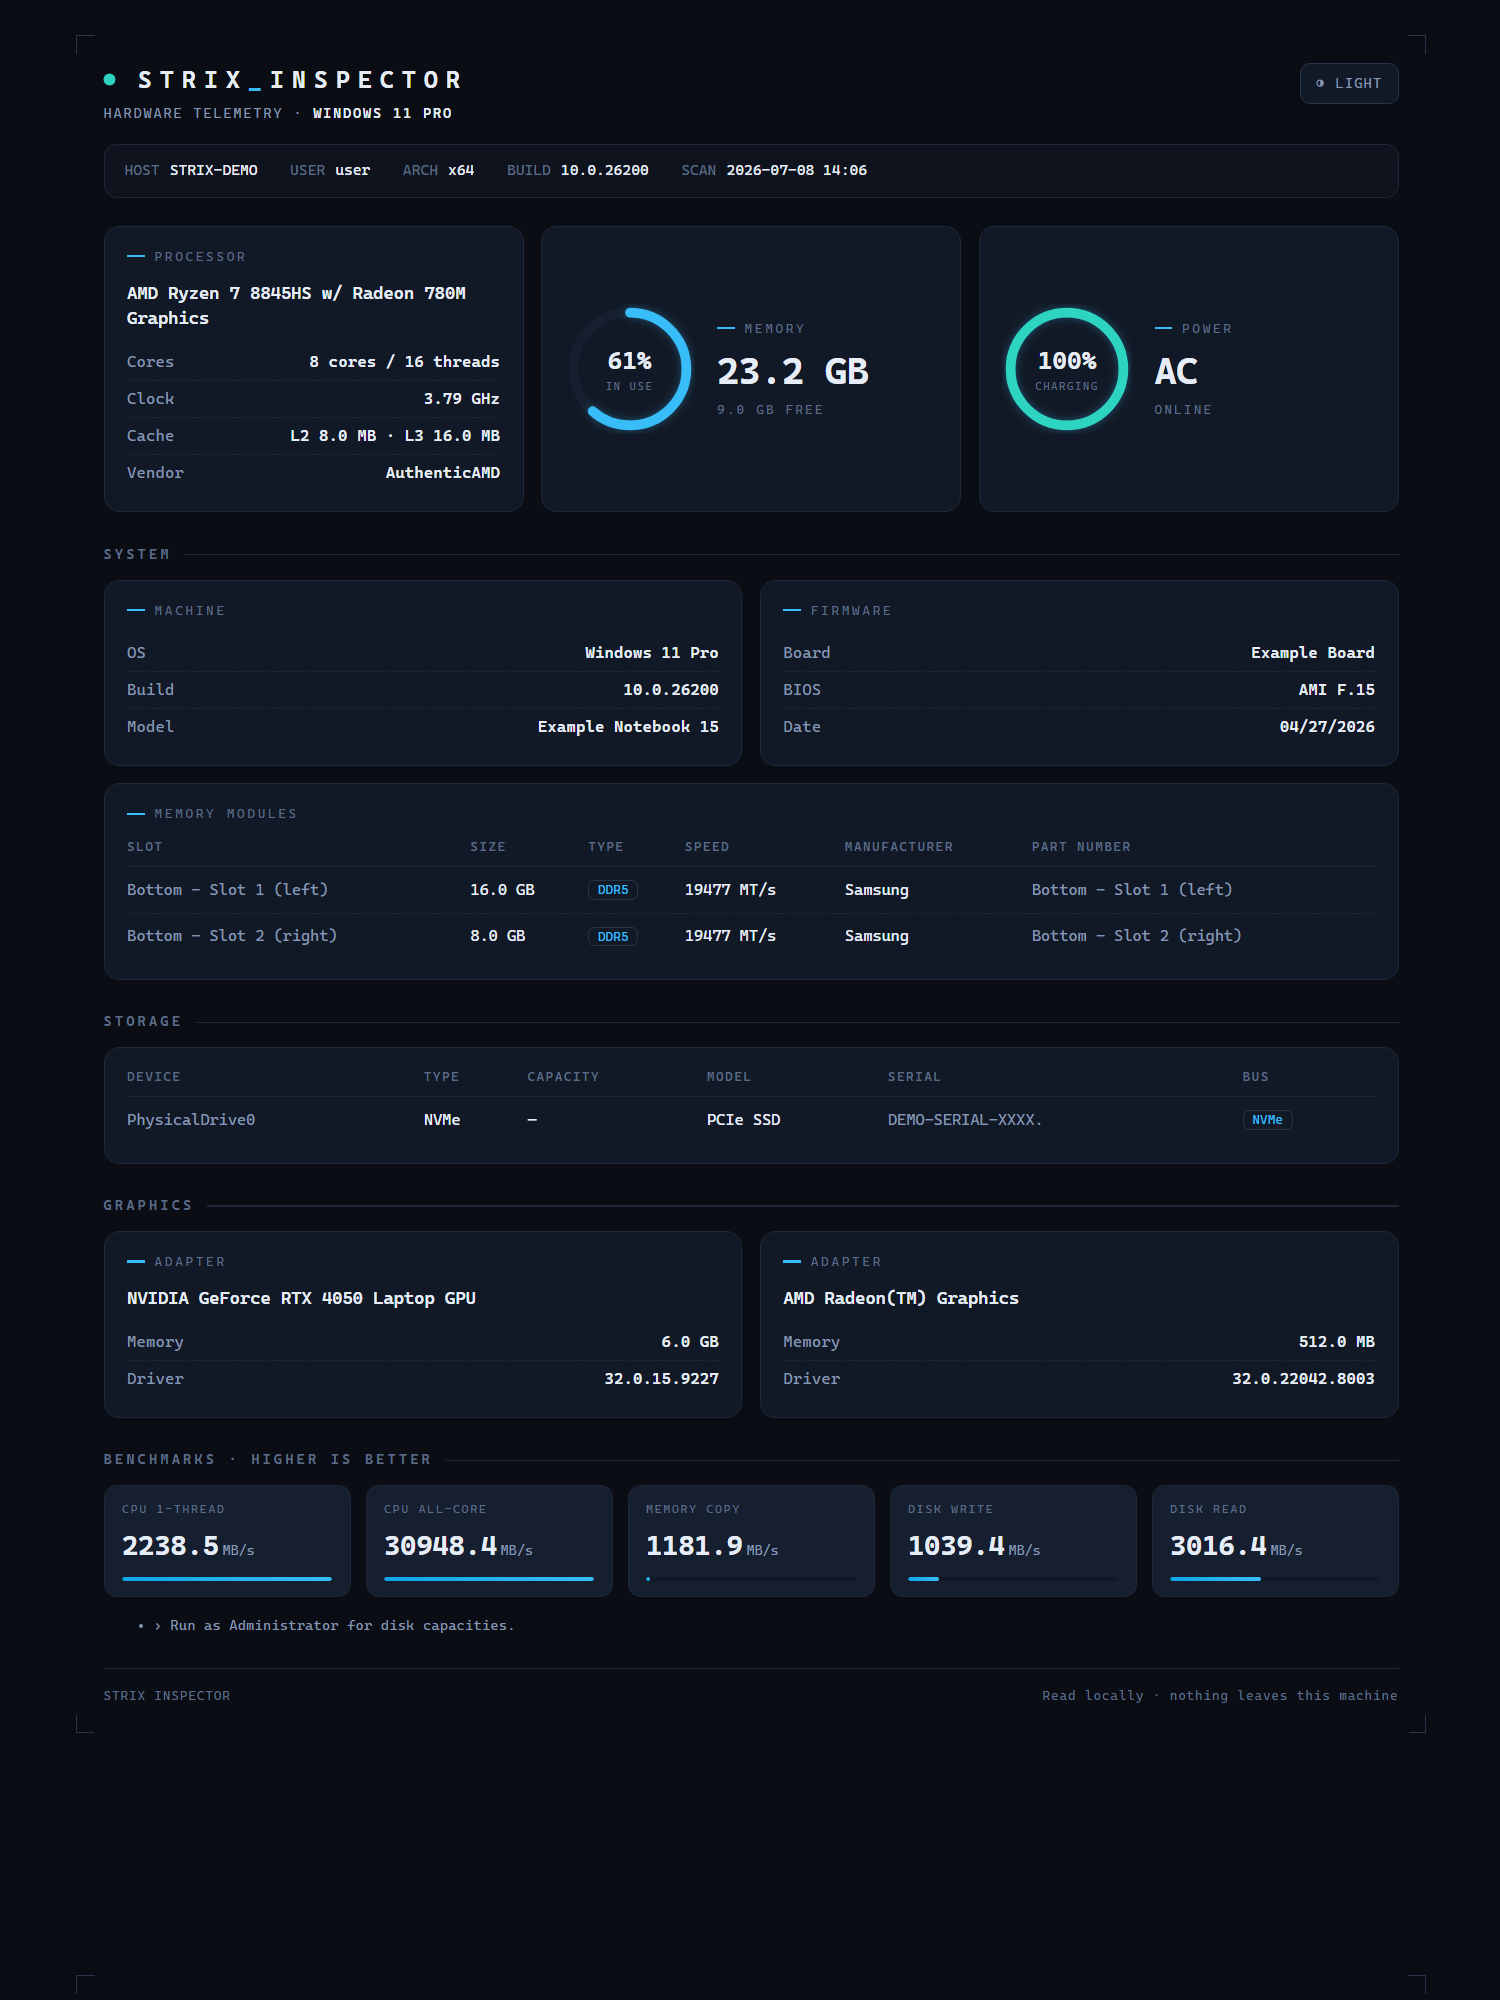
Strix Inspector
Повна картина вашого обладнання лише для читання — за лічені секунди.
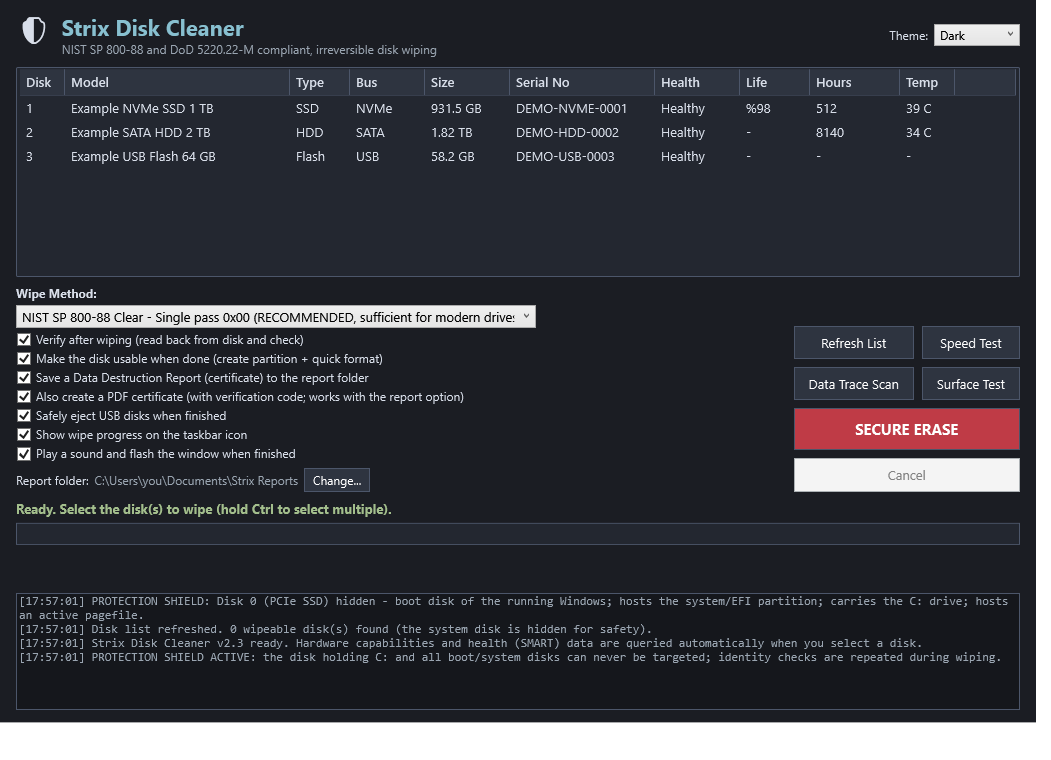
Strix Disk Cleaner
Зітріть диск назавжди — із захистом від стирання не того диска.
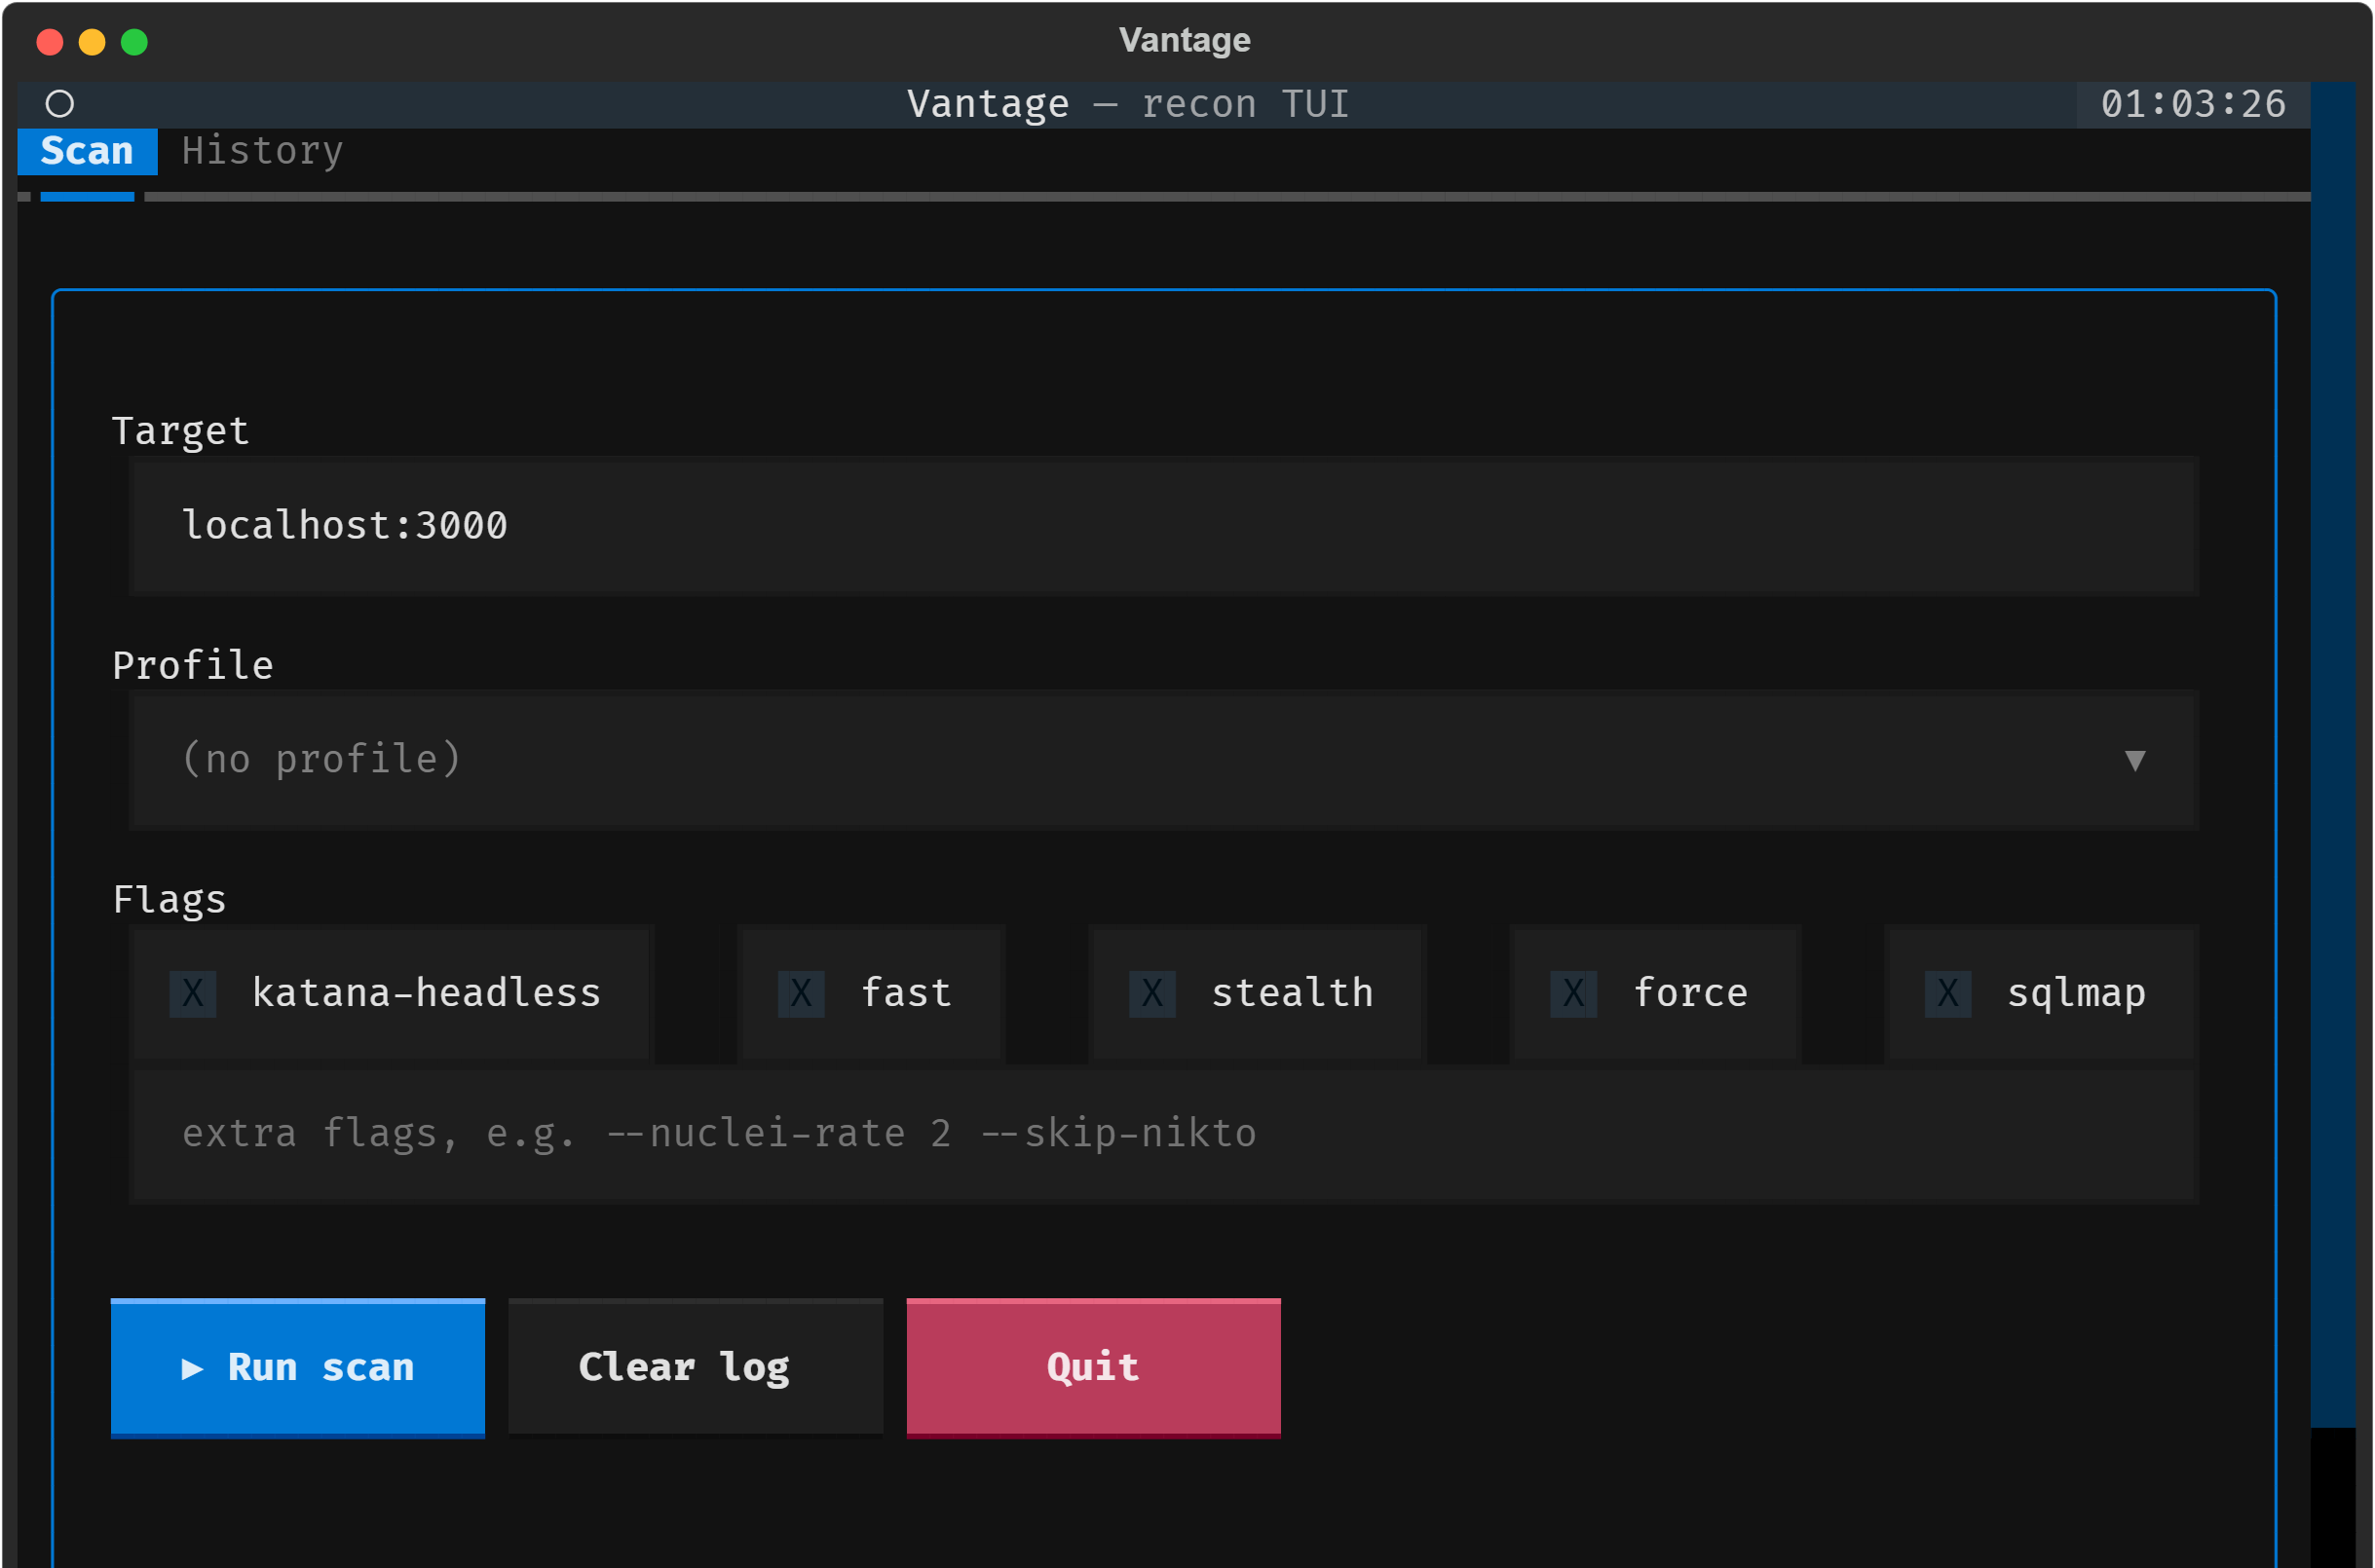
Strix Vantage
Одна команда запускає повний, безпечний для WAF конвеєр розвідки на вашій лабораторії.
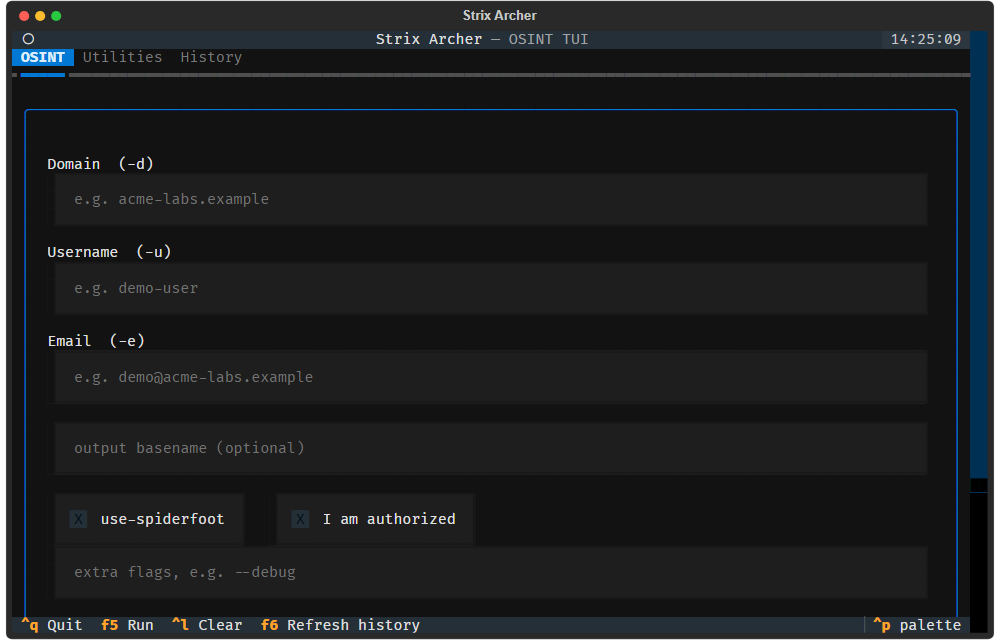
Strix Archer
Пасивний OSINT для завдань CTF і авторизованих лабораторних цілей.
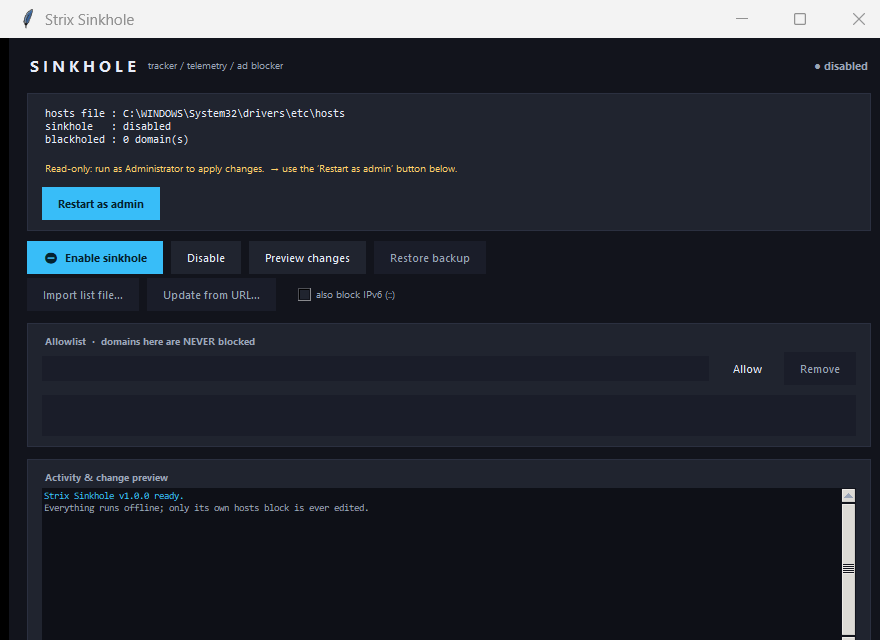
Strix Sinkhole
Блокуйте трекери, телеметрію та рекламу у вашому файлі hosts — офлайн, оборотно, одним кліком.
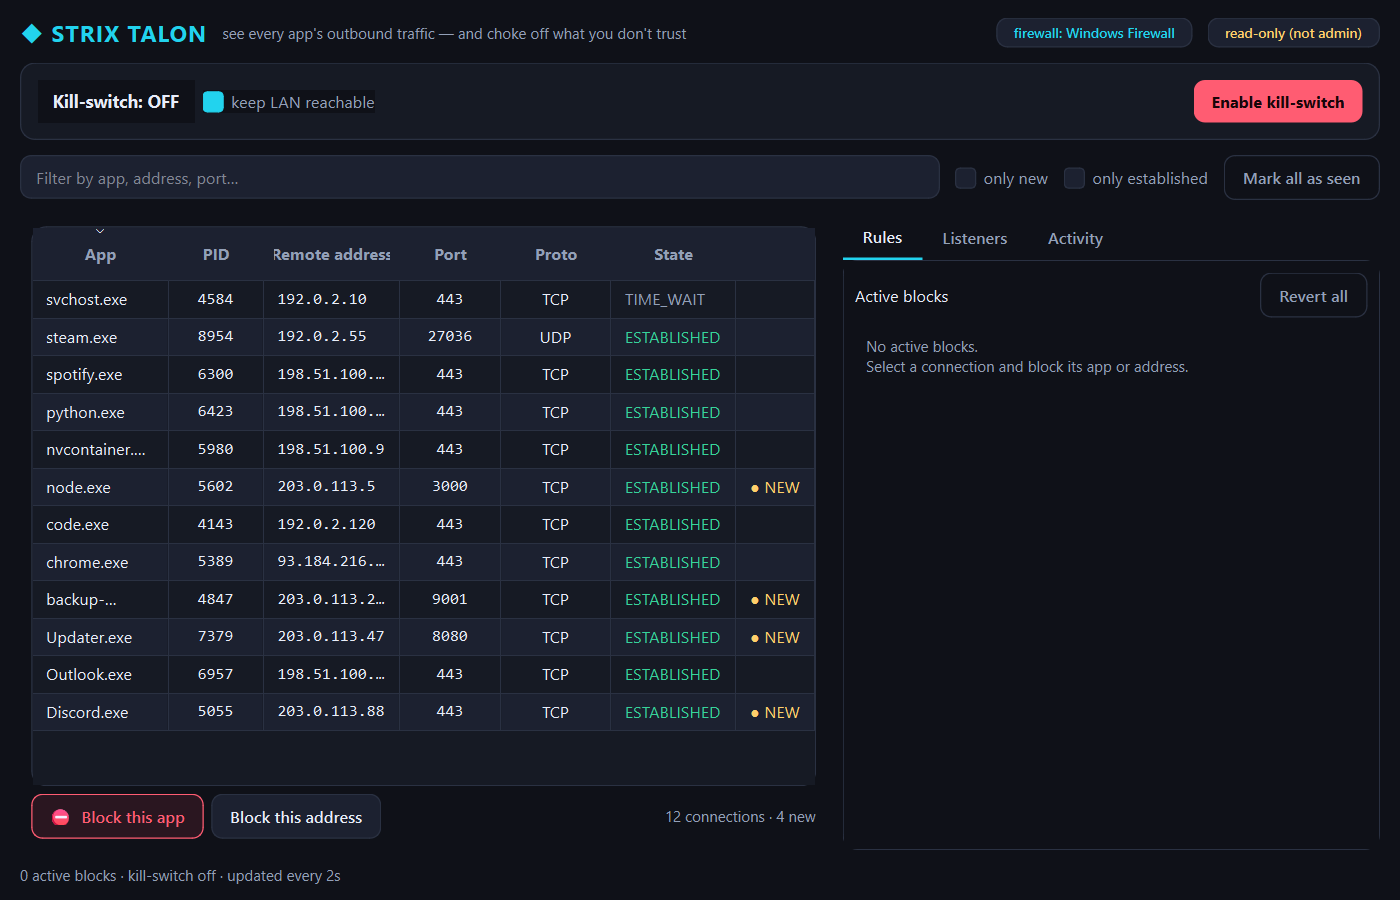
Strix Talon
Спостерігайте за вихідним трафіком кожного застосунку — і перекрийте трафік застосункам, яким ви не довіряєте.
Побудовано на чотирьох обіцянках
Не гасло — кожну обіцянку можна перевірити у вихідному коді, перш ніж їй довіряти.
Офлайн за задумом
Жодних мережевих викликів, жодної телеметрії, жодних облікових записів. Ваші дані ніколи не залишають машину, на якій вони зберігаються.
Загартовано та протестовано
Жодних викликів командної оболонки, жодного динамічного коду, мінімальні привілеї — а критичні для безпеки шляхи покриті справжніми регресійними тестами.
Windows і Linux
Повноцінні майстри встановлення у Windows і нативні пакети в Linux для настільних інструментів; інструменти розвідки/OSINT для Kali постачаються у вигляді скриптів для Linux.
Справді відкритий
Під ліцензією MIT, без прихованих умов. Читайте його, збирайте самостійно, перевіряйте або надсилайте pull request.
Офлайн за замовчуванням, без командної оболонки, без динамічного коду, мінімальні привілеї — і кожен рядок під ліцензією MIT та відкритий для аудиту.
Поширені запитання
Чи справді інструменти Strix Advanced Tools безкоштовні та з відкритим кодом?
Так. Кожен інструмент має ліцензію MIT і безкоштовний назавжди — ви можете читати вихідний код, збирати його самостійно та робити внесок. Жодних платних тарифів, облікових записів, підписок чи реклами — ні зараз, ні будь-коли.
Хто створює Strix і чому я маю йому довіряти?
Strix Advanced Tools — це незалежний проєкт із відкритим кодом, а не компанія, що продає ваші дані. Вам не потрібно довіряти сліпо: кожен інструмент — це публічний репозиторій GitHub під ліцензією MIT, тож ви (чи будь-хто) можете прочитати кожен рядок, зібрати його самостійно з вихідного коду й переконатися, що він робить саме те, що заявлено. Довіру належить перевіряти, а не просити. Кожен репозиторій також містить файл SECURITY.md з описом моделі загроз і приватним каналом для повідомлення про вразливості.
Який інструмент Strix є альтернативою з відкритим кодом до застосунку, яким я вже користуюся?
Talon — це вихідний брандмауер для кожного застосунку, альтернатива з відкритим кодом до Little Snitch і GlassWire. Sinkhole — це блокувальник реклами й трекерів на основі файлу hosts, локальна альтернатива для однієї машини до Pi-hole. MetaVault видаляє метадані та створює архіви AES-256 — альтернатива графічним інтерфейсам ExifTool, MAT2 та онлайн-засобам видалення EXIF. Disk Cleaner безпечно стирає диски — альтернатива до DBAN і стирання в CCleaner. Pulse — це віджет моніторингу системи (альтернатива до гаджетів Rainmeter/HWiNFO), Inspector надає відомості про обладнання (альтернатива до CPU-Z/Speccy), а Sentinel — це вартовий безпеки. Кожен працює офлайн без жодної телеметрії.
Чи надсилають ці інструменти мої дані кудись?
Ні. Кожен настільний інструмент працює повністю на вашій машині, не робить жодних мережевих викликів самостійно й не містить телеметрії — ваші дані ніколи не залишають ваш пристрій. Єдині інструменти, що взаємодіють із мережею, — це ті, чиє єдине призначення — мережа (інструменти розвідки/OSINT), і навіть вони використовують лише публічні API без ключів, обмежені підтвердженням згоди та тайм-аутами.
Чи потрібні технічні навички, щоб ними користуватися?
Не для настільних застосунків — MetaVault, Pulse, Inspector, Sentinel, Sinkhole та Talon усі мають чистий графічний інтерфейс із розумними налаштуваннями за замовчуванням і підтвердженнями перед будь-якою деструктивною дією. Інструменти розвідки (Vantage, Archer) працюють у командному рядку — для тих, хто почувається впевнено в терміналі.
Який інструмент мені потрібен?
Скористайтеся пошуком і фільтрами над сіткою інструментів, щоб звузити вибір за платформою (Windows / Linux) і категорією (Приватність, Безпека, Система, OSINT…), або натисніть ⌘K / Ctrl-K будь-де, щоб одразу перейти до інструмента. Кожна сторінка інструмента пояснює, що саме він робить — і чого навмисно не робить.
Як перевірити, що завантаження справжнє?
Кожен випуск на GitHub публікує контрольну суму SHA-256 (SHA256SUMS) поруч із файлами. Завантажте її, порівняйте хеш свого файлу — і ви знатимете, що двійковий файл точно відповідає опублікованому, без жодних змін. Це важливіше за будь-який цифровий підпис коду.
Які платформи підтримуються?
Windows і Linux (Ubuntu / Debian). Настільні інструменти постачаються з інсталятором для Windows і пакетом для Linux; інструменти розвідки/OSINT Vantage та Archer — лише для Linux/Kali.
Чи є версія для macOS або мобільних пристроїв?
Ще ні офіційно — підтримувані платформи це Windows і Linux (Ubuntu / Debian), і немає версій для iOS чи Android. Оскільки інструменти на основі Python (MetaVault, Pulse, Sentinel, Sinkhole, Talon) мають відкритий код і є кросплатформними, вони цілком можуть працювати на macOS із вихідного коду, але це не підтримується й не тестувалося. Нативна збірка для macOS є в планах, а не готовим продуктом.
Чому Windows показує попередження про «невідомого видавця»?
Інсталятори ще не підписані цифровим підписом, тому SmartScreen показує запит під час першого запуску. Оберіть «Докладніше → Виконати в будь-якому разі» або перевірте контрольну суму SHA-256, опубліковану з кожним випуском. Ніколи не вимикайте свій антивірус, щоб їх запустити — вам ніколи не доведеться цього робити.
Чи законно використовувати інструменти розвідки / OSINT?
Лише проти систем, якими ви володієте або які вам явно дозволено тестувати — навмисно вразлива тренувальна лабораторія, завдання CTF або проєкт із письмовим дозволом. І Vantage, і Archer показують одноразове підтвердження згоди та є суворо пасивними / лише для авторизованого використання. Сканування чи профілювання без дозволу може бути незаконним.
Чи можу я повідомити про помилку або зробити внесок?
Безумовно — кожен інструмент є окремим публічним репозиторієм на GitHub із файлом SECURITY.md, шаблонами тікетів і посібником для контриб’юторів. Питання безпеки мають приватний канал для повідомлення; нові функції та виправлення вітаються у вигляді pull request.
Немає відповідних запитань — спробуйте інші слова.