Не доверяйте инструментам безопасности. Читайте их код.
Strix Advanced Tools — это набор утилит для приватности и безопасности с открытым исходным кодом для Windows и Linux. Каждая работает полностью офлайн, не содержит никакой телеметрии, и вы можете её проверить, собрать и доверять ей — бесплатно навсегда, под лицензией MIT.
Инструменты
Девять узкоспециализированных утилит. Каждая делает одно дело хорошо и офлайн.
Нет подходящих инструментов — попробуйте сбросить фильтры.
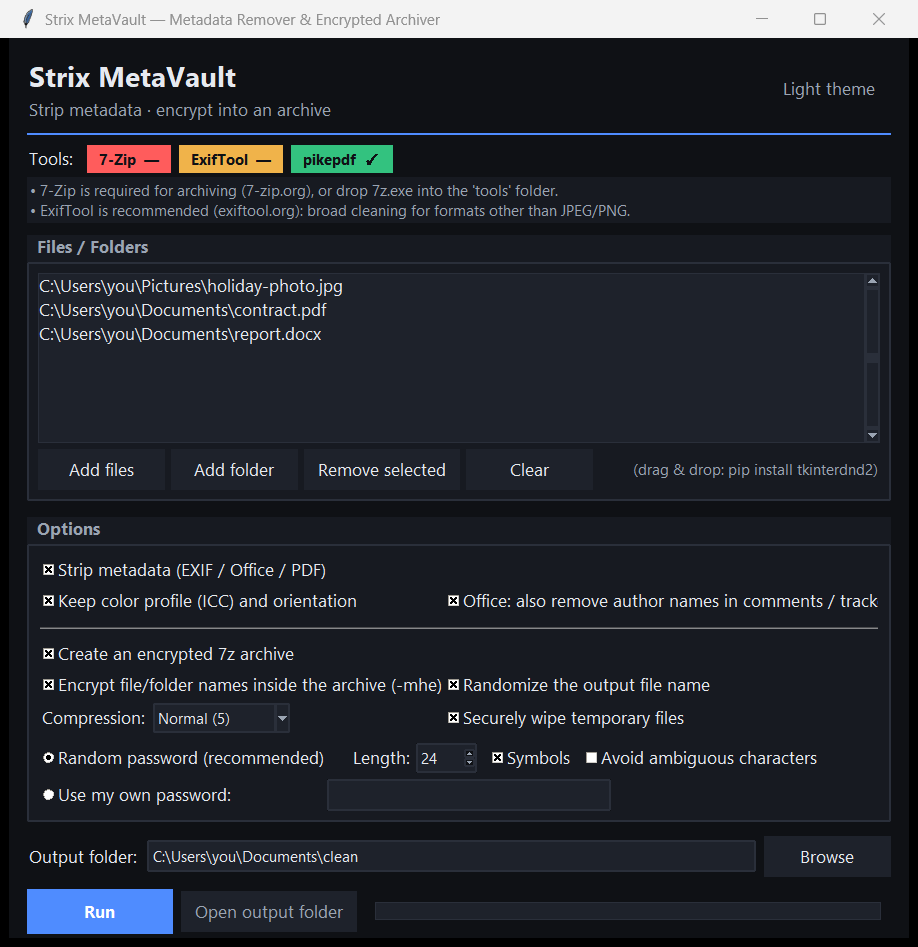
Strix MetaVault
Сотрите скрытые метаданные, затем заприте файлы в шифровании AES-256.
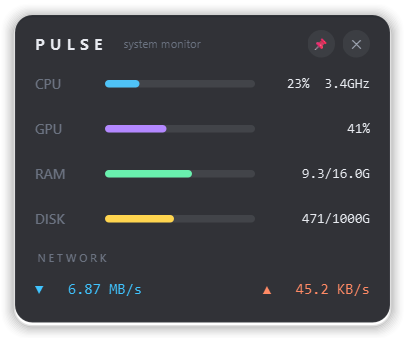
Strix Pulse Monitor
Наглядный монитор поверх всех окон для всей вашей машины.
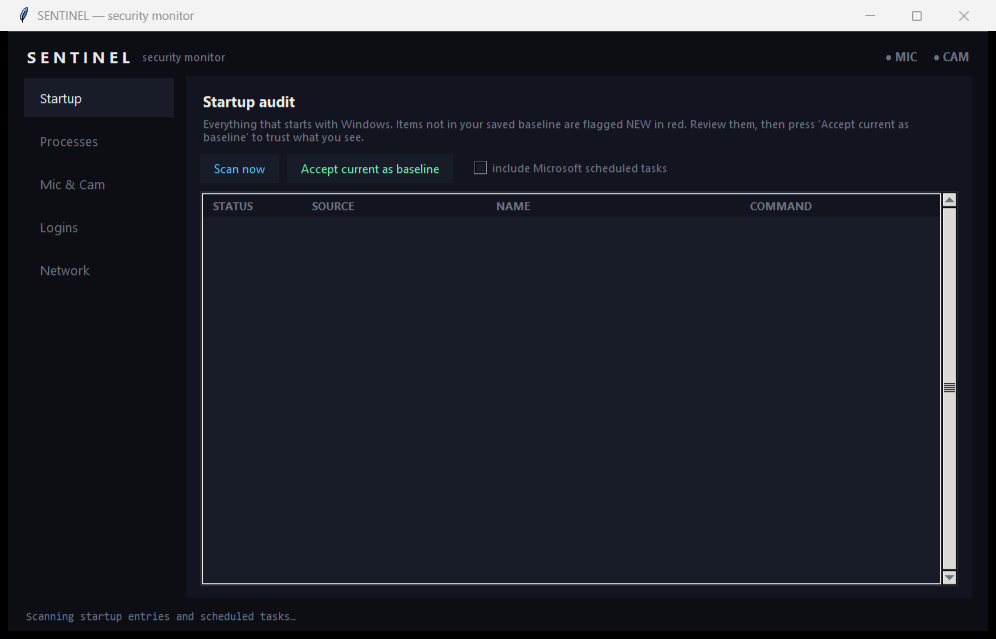
Strix Sentinel
Знайте, что работает, наблюдает и слушает на вашей машине.
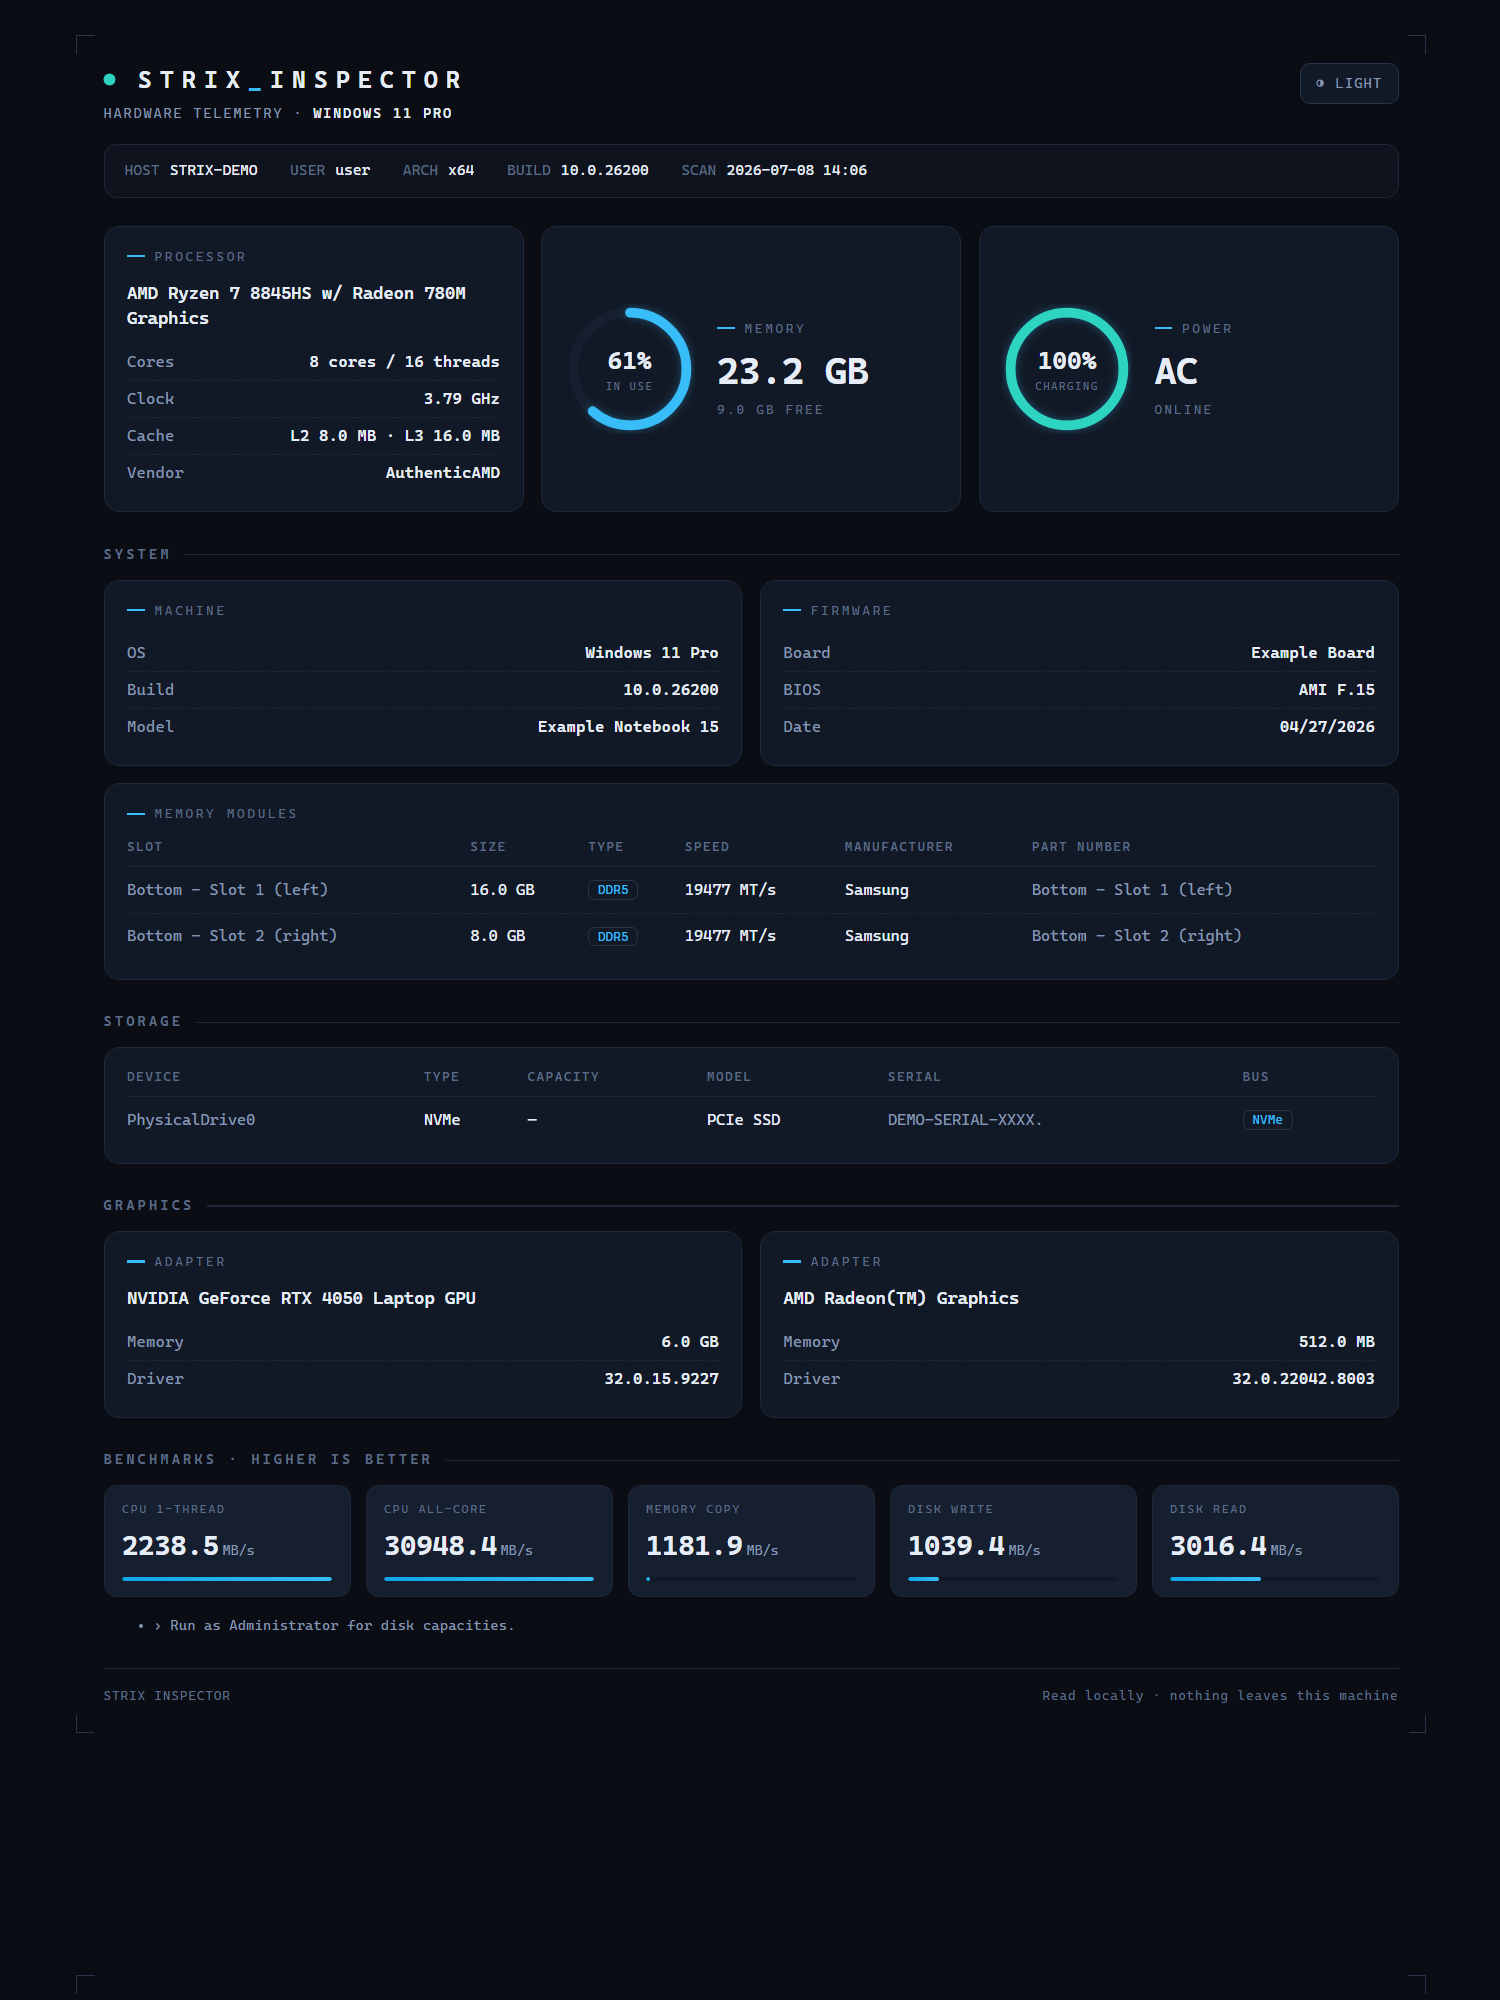
Strix Inspector
Полная картина вашего оборудования только для чтения — за секунды.
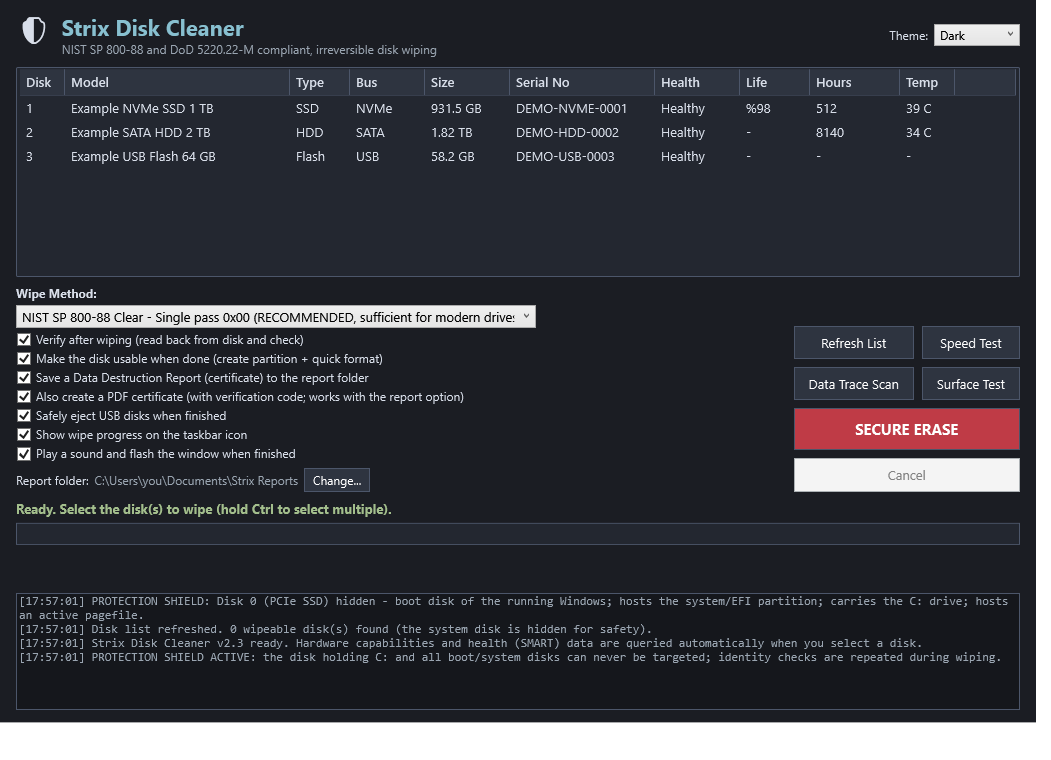
Strix Disk Cleaner
Сотрите накопитель навсегда — с защитой от стирания не того диска.
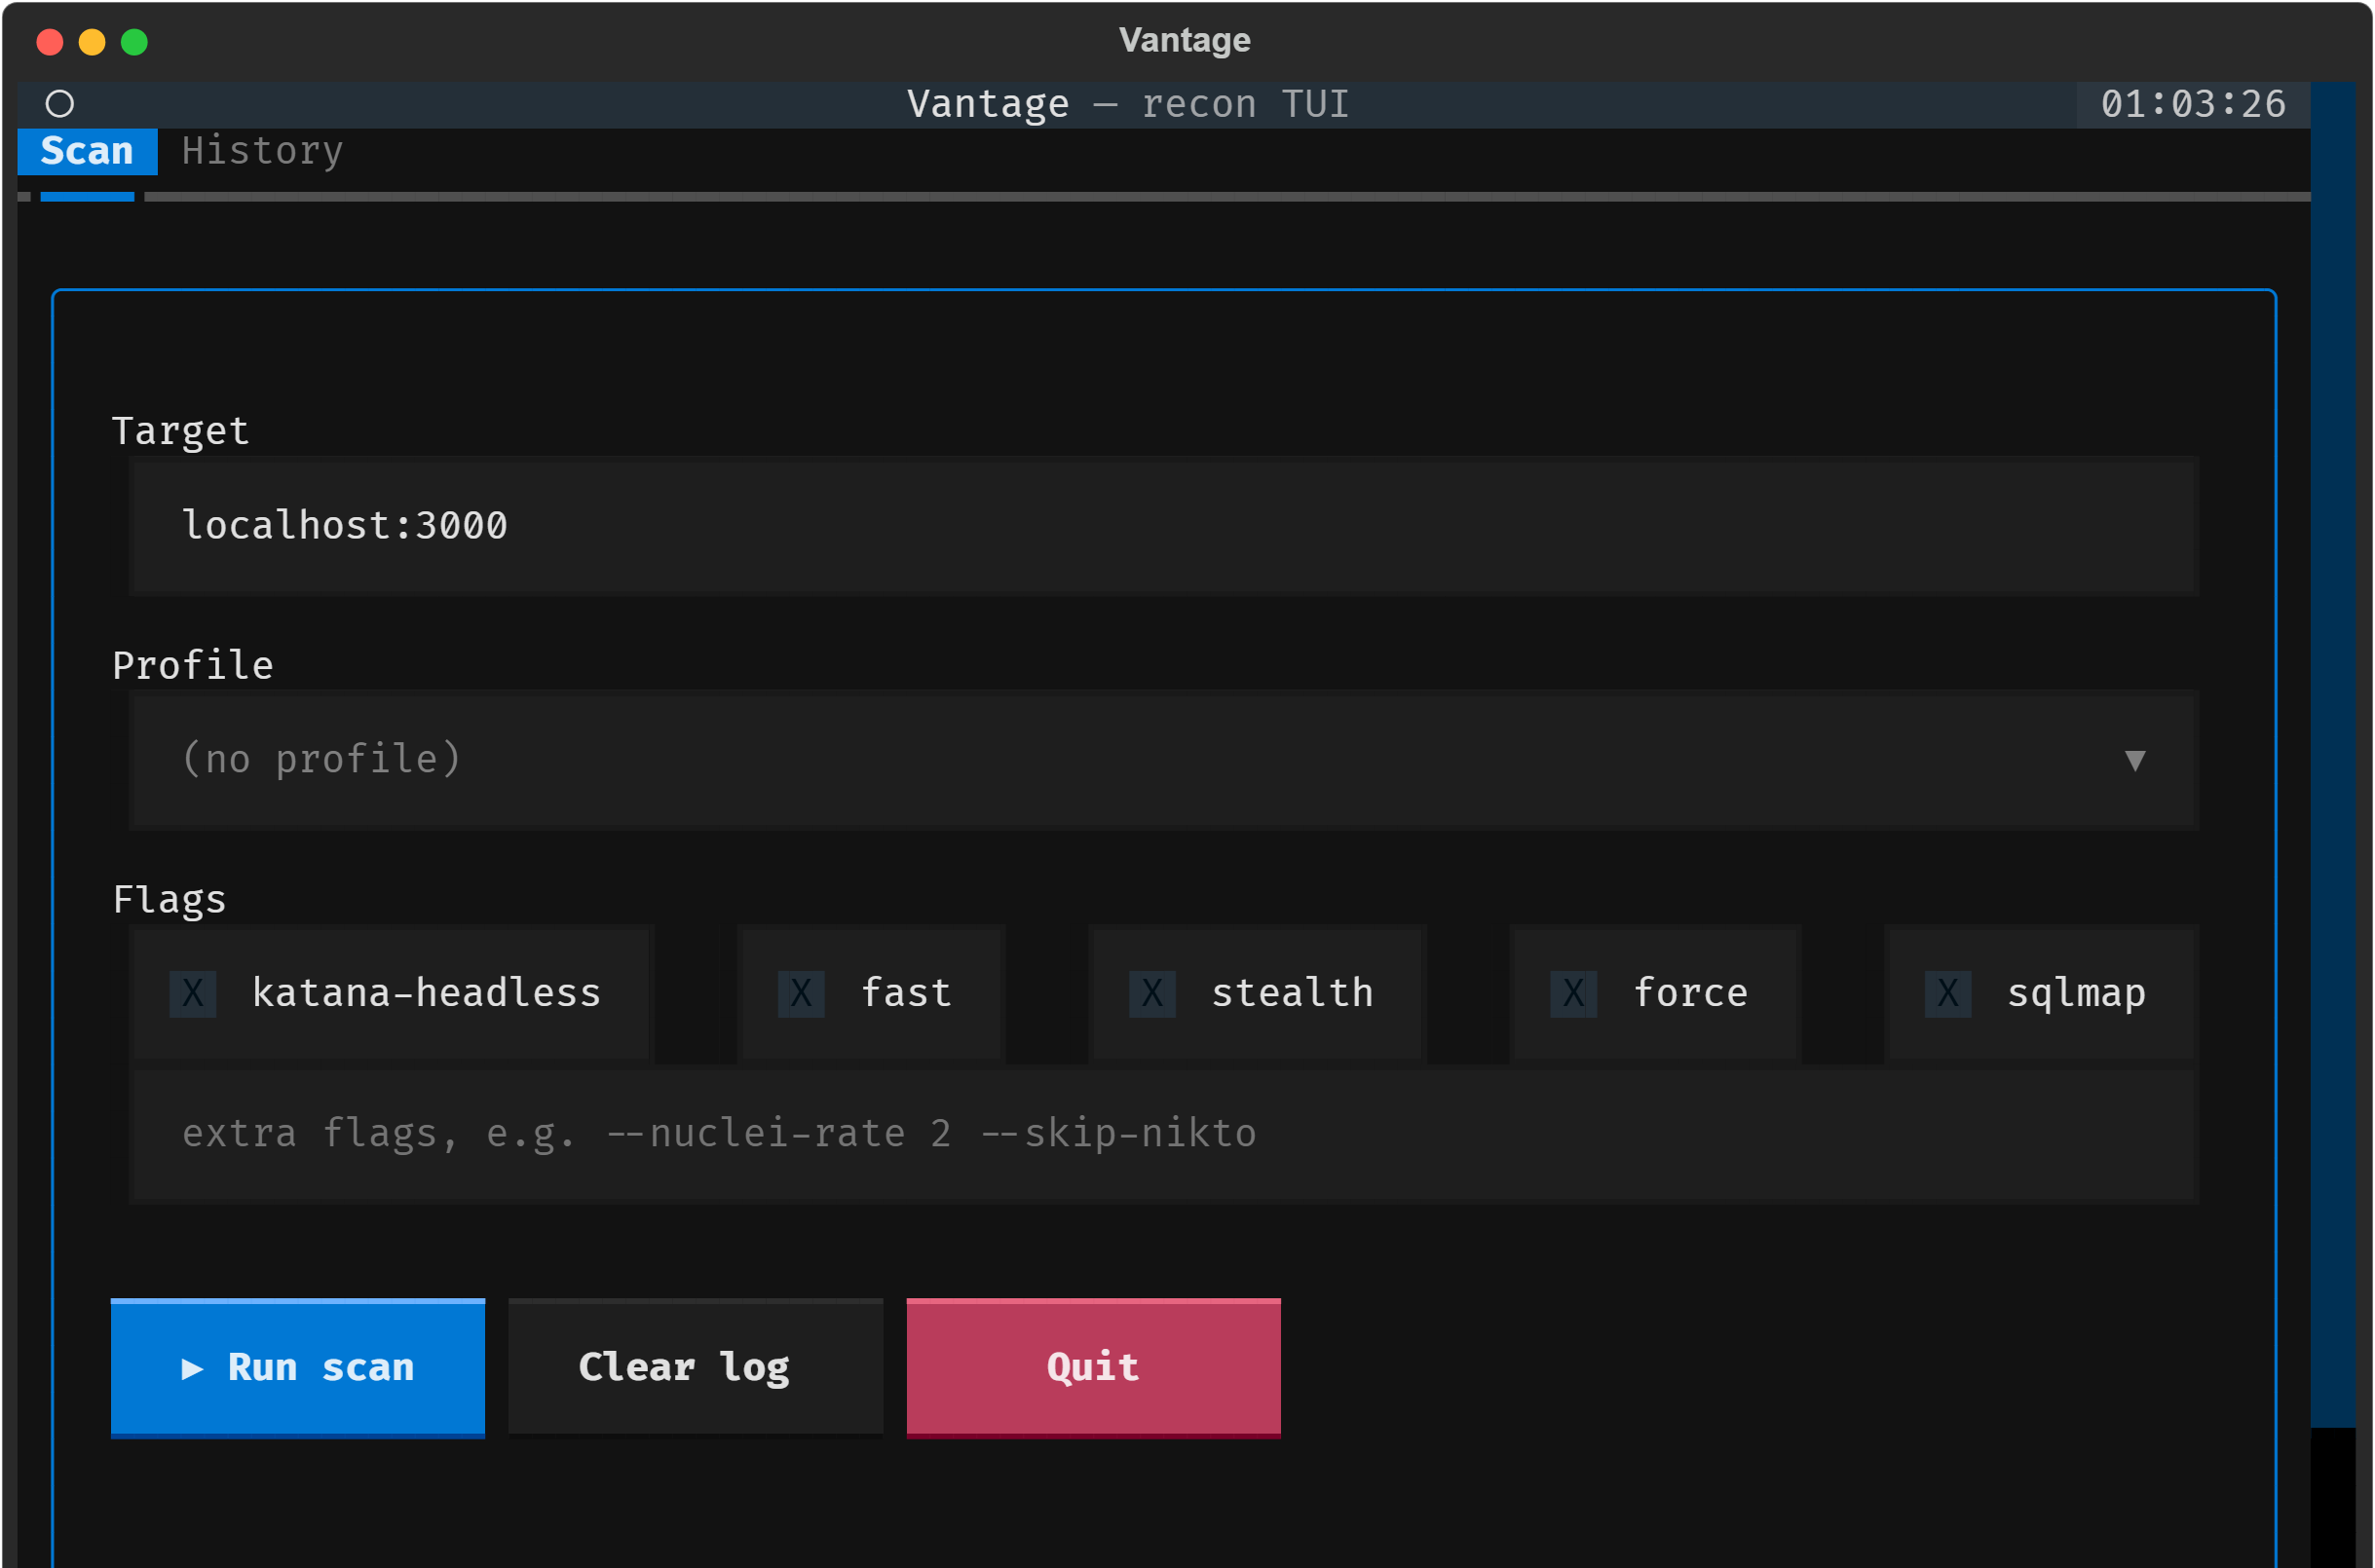
Strix Vantage
Одна команда запускает полный WAF-безопасный конвейер разведки на вашей лаборатории.
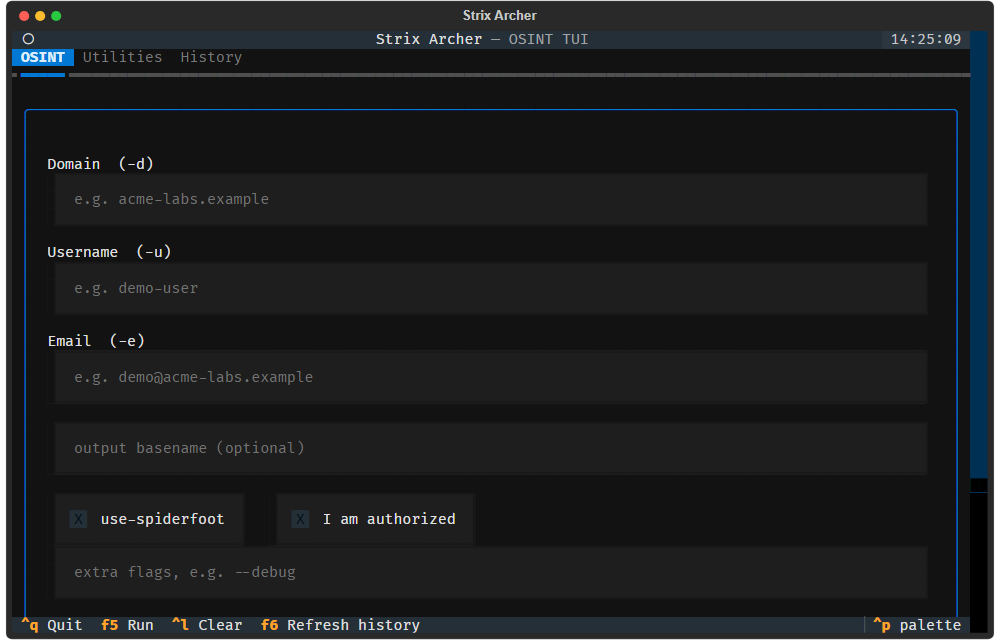
Strix Archer
Пассивный OSINT для заданий CTF и авторизованных лабораторных целей.
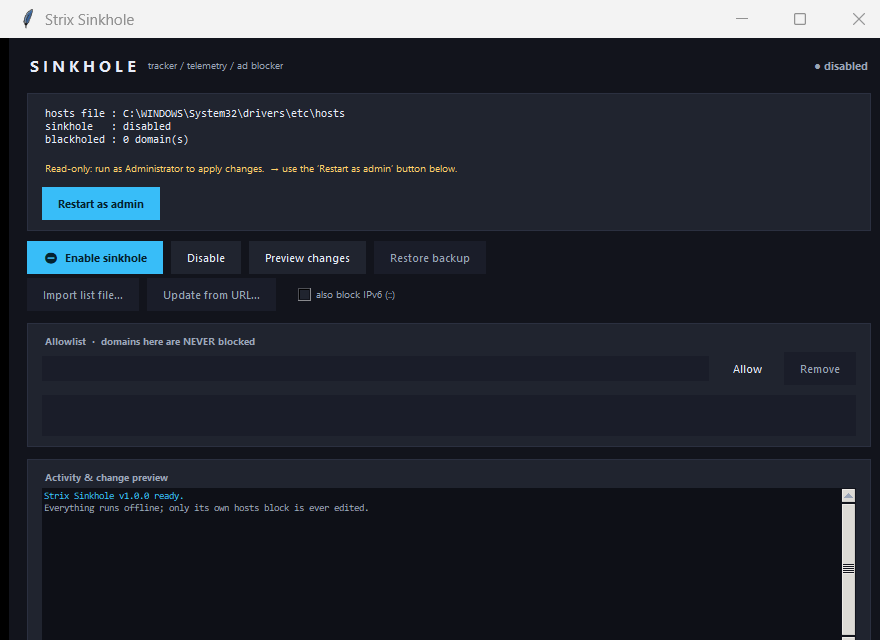
Strix Sinkhole
Блокируйте трекеры, телеметрию и рекламу в вашем hosts-файле — офлайн, обратимо, в один клик.
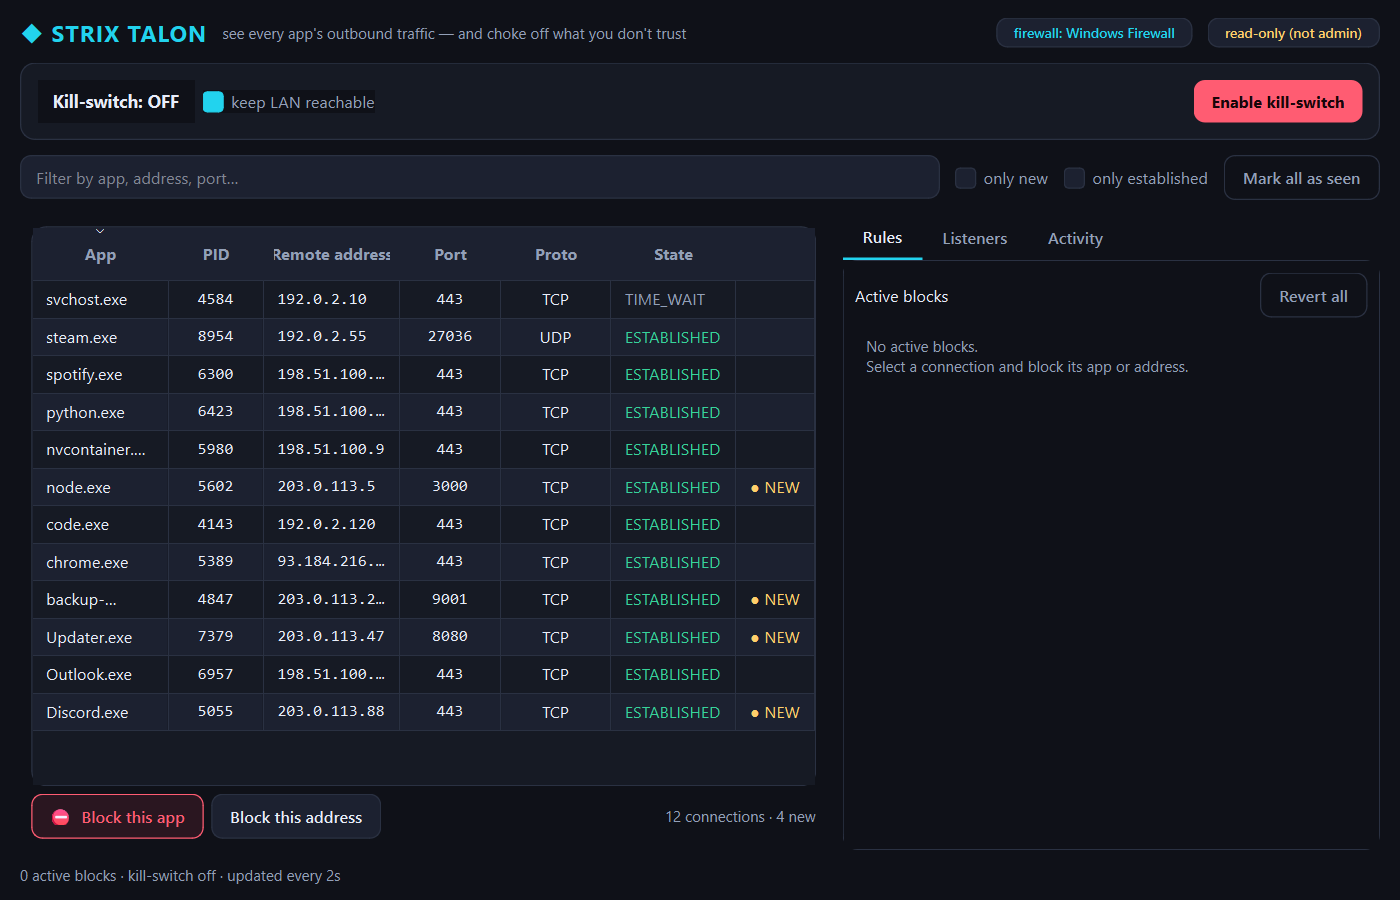
Strix Talon
Смотрите исходящий трафик каждого приложения — и перекрывайте тот, которому не доверяете.
Построено на четырёх обещаниях
Это не слоган — каждое обещание можно проверить в исходном коде, прежде чем довериться.
Офлайн по замыслу
Никаких сетевых обращений, никакой телеметрии, никаких учётных записей. Ваши данные никогда не покидают машину, на которой хранятся.
Укреплено и протестировано
Никаких вызовов оболочки, никакого динамического кода, минимум привилегий — а критичные для безопасности участки покрыты настоящими регрессионными тестами.
Windows и Linux
Полноценные мастера установки в Windows и нативные пакеты в Linux для настольных инструментов; инструменты разведки/OSINT для Kali поставляются как Linux-скрипты.
По-настоящему открыто
Под лицензией MIT, без скрытых условий. Прочитайте, соберите сами, проведите аудит или отправьте pull request.
Офлайн по умолчанию, без вызова оболочки, без динамического кода, минимум привилегий — и каждая строка под лицензией MIT и открыта для аудита.
Частые вопросы
Действительно ли Strix Advanced Tools бесплатны и с открытым исходным кодом?
Да. Каждый инструмент выпущен под лицензией MIT и бесплатен навсегда — вы можете прочитать исходный код, собрать его сами и внести вклад. Никаких платных тарифов, учётных записей, подписок или рекламы — ни сейчас, ни когда-либо.
Кто создаёт Strix и почему я должен доверять этому проекту?
Strix Advanced Tools — это независимый проект с открытым исходным кодом, а не компания, торгующая вашими данными. Вам не нужно верить на слово: каждый инструмент — это публичный репозиторий на GitHub под лицензией MIT, так что вы (или кто угодно) можете прочитать каждую строку, собрать проект из исходного кода сами и убедиться, что он делает именно то, что заявлено. Доверие должно проверяться, а не выпрашиваться. В каждом репозитории также есть файл SECURITY.md с моделью угроз и каналом приватного раскрытия уязвимостей.
Какой инструмент Strix является альтернативой с открытым исходным кодом приложению, которым я уже пользуюсь?
Talon — это исходящий файрвол для каждого приложения, альтернатива с открытым исходным кодом для Little Snitch и GlassWire. Sinkhole — блокировщик рекламы и трекеров на основе hosts-файла, локальная альтернатива Pi-hole для одной машины. MetaVault удаляет метаданные и создаёт AES-256-архивы — альтернатива графическим оболочкам ExifTool, MAT2 и онлайн-сервисам удаления EXIF. Disk Cleaner безопасно стирает накопители — альтернатива DBAN и функции стирания в CCleaner. Pulse — это виджет мониторинга системы (альтернатива гаджетам Rainmeter/HWiNFO), Inspector сообщает сведения об оборудовании (альтернатива CPU-Z/Speccy), а Sentinel — страж безопасности. Каждый работает офлайн и без какой-либо телеметрии.
Отправляют ли эти инструменты мои данные куда-либо?
Нет. Каждый настольный инструмент работает целиком на вашей машине, не делает собственных сетевых обращений и не содержит никакой телеметрии — ваши данные никогда не покидают устройство. Единственные инструменты, обращающиеся к сети, — это те, чья вся работа и есть сеть (инструменты разведки/OSINT), но и они используют только публичные API без ключей, ограниченные согласием и таймаутами.
Нужны ли технические навыки, чтобы ими пользоваться?
Для настольных приложений — нет. MetaVault, Pulse, Inspector, Sentinel, Sinkhole и Talon имеют аккуратный графический интерфейс с разумными настройками по умолчанию и подтверждениями перед любым разрушительным действием. Инструменты разведки (Vantage, Archer) работают из командной строки — для тех, кто уверенно чувствует себя в терминале.
Какой инструмент мне нужен?
Используйте поиск и фильтры над сеткой инструментов, чтобы сузить выбор по платформе (Windows / Linux) и категории (Приватность, Безопасность, Система, OSINT…), или нажмите ⌘K / Ctrl-K в любом месте, чтобы сразу перейти к нужному инструменту. На странице каждого инструмента подробно описано, что он делает — и чего намеренно не делает.
Как убедиться, что загрузка подлинная?
В каждом релизе GitHub рядом с файлами публикуется контрольная сумма SHA-256 (SHA256SUMS). Скачайте её, сравните хеш своего файла — и вы будете уверены, что двоичный файл в точности соответствует опубликованному, без подмены. Это важнее любой цифровой подписи кода.
Какие платформы поддерживаются?
Windows и Linux (Ubuntu / Debian). Настольные инструменты поставляются с установщиком для Windows и пакетом для Linux; инструменты разведки/OSINT Vantage и Archer работают только на Linux/Kali.
Есть ли версия для macOS или мобильных устройств?
Официально пока нет — поддерживаемые платформы это Windows и Linux (Ubuntu / Debian), а версий для iOS или Android нет. Поскольку инструменты на Python (MetaVault, Pulse, Sentinel, Sinkhole, Talon) открыты и кроссплатформенны, они вполне могут запуститься на macOS из исходного кода, но это не поддерживается и не тестировалось. Нативная сборка для macOS есть в планах, но это ещё не готовый продукт.
Почему Windows показывает предупреждение «неизвестный издатель»?
Установщики пока не имеют цифровой подписи, поэтому SmartScreen показывает предупреждение при первом запуске. Выберите «Подробнее → Выполнить в любом случае» или проверьте контрольную сумму SHA-256, публикуемую с каждым релизом. Никогда не отключайте антивирус ради их запуска — этого не должно требоваться.
Законно ли использовать инструменты разведки / OSINT?
Только в отношении систем, которыми вы владеете или которые вам явно разрешено тестировать, — намеренно уязвимой тренировочной лаборатории, задания CTF или проекта с письменным разрешением. И Vantage, и Archer показывают одноразовое окно согласия и строго пассивны / предназначены только для авторизованного использования. Сканирование или профилирование без разрешения может быть незаконным.
Могу ли я сообщить об ошибке или внести вклад?
Безусловно — каждый инструмент это отдельный публичный репозиторий на GitHub с файлом SECURITY.md, шаблонами задач и руководством для контрибьюторов. Для проблем безопасности есть канал приватного раскрытия; новые возможности и исправления приветствуются в виде pull request.
Нет подходящих вопросов — попробуйте другие слова.